Impressão digital e reconhecimento facial
Permitem autenticar o utilizador através de características biométricas, reduzindo fricção no acesso ao posto de trabalho.

Solução · HID DigitalPersona
Combine biometria, FIDO2, passkeys, smart cards, cartões de acesso físico, dispositivos móveis, OTP e outros fatores numa política de autenticação adaptada aos diferentes utilizadores e contextos.
O HID DigitalPersona centraliza autenticação multifator para a força de trabalho e permite aplicar métodos diferentes consoante o utilizador, o posto de trabalho, a aplicação ou o nível de risco. A plataforma foi concebida para integrar-se com ambientes Microsoft e com aplicações empresariais existentes.
Biometria, smart cards, FIDO2, cartões PACS, mobile, OTP, PIN e outros métodos podem coexistir na mesma política.
DigitalPersona suporta autenticação passwordless no Windows e dispositivos FIDO2 certificados, incluindo credenciais HID Crescendo.
A mesma plataforma pode proteger o acesso ao posto de trabalho, acesso remoto e aplicações federadas ou não federadas.
As equipas de IT podem aplicar regras consistentes sem obrigar todos os utilizadores a autenticar-se exatamente da mesma forma.
Fatores de autenticação
DigitalPersona suporta fatores de conhecimento, posse e biometria, permitindo combiná-los de acordo com as necessidades de segurança da organização.
Permitem autenticar o utilizador através de características biométricas, reduzindo fricção no acesso ao posto de trabalho.
Suporta dispositivos FIDO2 certificados, incluindo cartões e chaves de segurança HID Crescendo, bem como outros autenticadores compatíveis.
Smart cards e security keys podem ser utilizados como autenticadores de posse em ambientes empresariais.
Credenciais usadas no controlo de acessos físico podem também fazer parte da estratégia de autenticação da força de trabalho.
Passwords de utilização única continuam disponíveis para cenários onde este fator se adequa ao processo de autenticação.
Os métodos tradicionais podem continuar a ser utilizados quando a política ou o fluxo operacional o exigem.
Cobertura
DigitalPersona suporta MFA no Windows, incluindo cenários passwordless e a combinação de vários fatores de autenticação.
A integração com Microsoft NPS permite aplicar MFA a VPN, RDP Gateway e outros serviços que utilizem RADIUS.
O Identity Provider pode estender a autenticação a aplicações cloud e empresariais compatíveis com estes protocolos.
O Password Manager pode armazenar credenciais de aplicações e websites e libertá-las depois de o utilizador se autenticar.
Postos partilhados
Em operações como saúde, indústria, retalho, call centers ou forças de segurança, diferentes pessoas podem utilizar o mesmo posto de trabalho. DigitalPersona permite que cada utilizador se autentique com os fatores definidos para a sua identidade, mantendo controlo e rastreabilidade.
Esta abordagem é especialmente útil quando a rapidez de login é importante, mas não se pretende abdicar de MFA.
Integração Microsoft
A plataforma pode ser implementada em ambientes Windows Active Directory, Microsoft Entra ID ou LDS e utiliza ferramentas Microsoft para gestão de utilizadores e distribuição de políticas.
Integra a autenticação com a infraestrutura de identidade existente, evitando criar uma diretoria paralela apenas para MFA.
As políticas podem ser distribuídas através de GPO para controlar métodos e requisitos de autenticação nos endpoints.
Permite ligar aplicações federadas à mesma estratégia de autenticação.
Aplica MFA a acessos remotos compatíveis através do plugin RADIUS.
Permite acrescentar MFA ao ADFS, incluindo autenticação biométrica.
Os eventos de segurança podem ser recolhidos e utilizados para reporting e apoio a requisitos de conformidade.
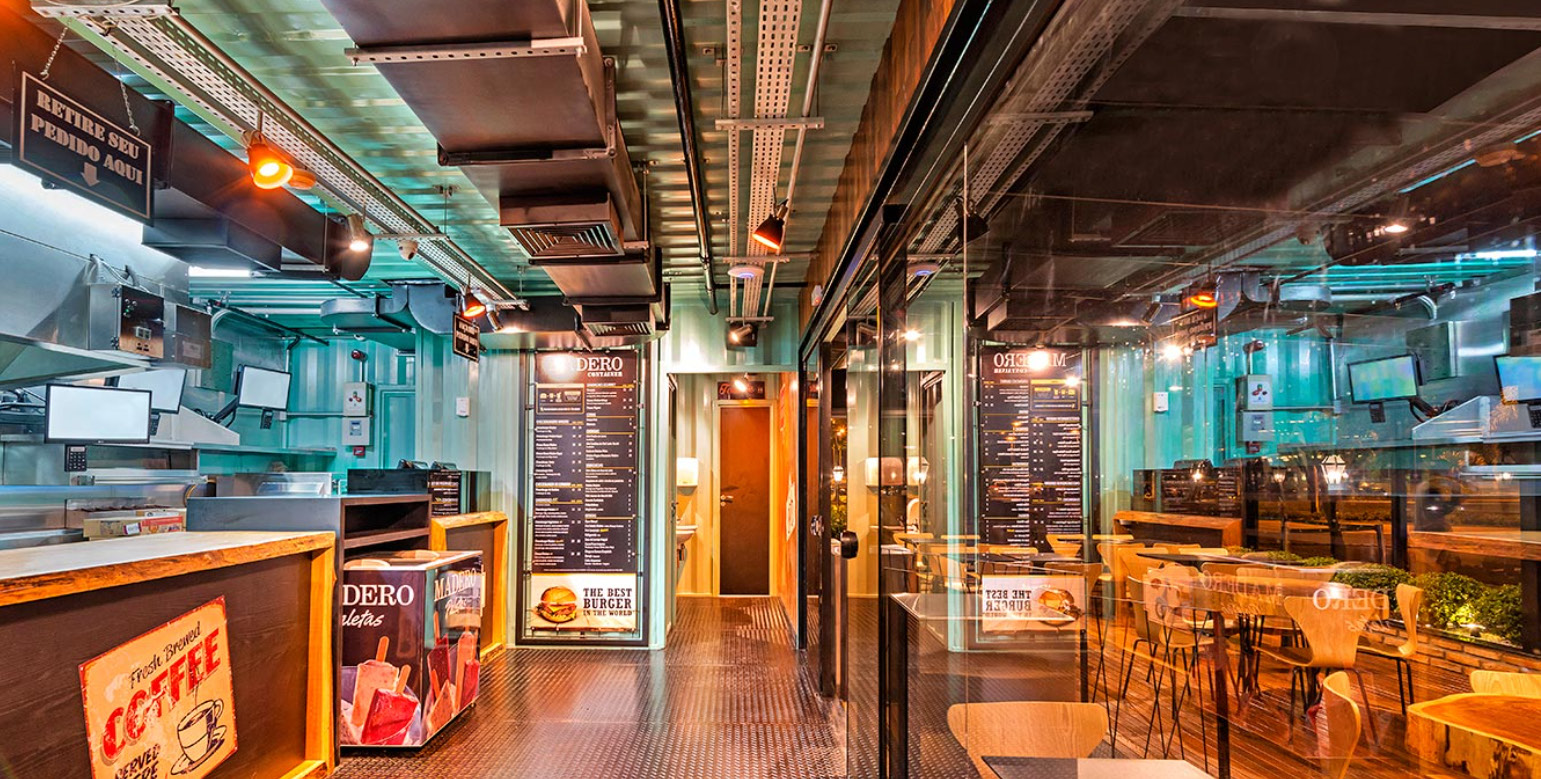
Caso de estudo · Grupo Madero
O Grupo Madero adotou HID DigitalPersona no ambiente corporativo para reforçar a proteção das identidades digitais. A solução permitiu combinar biometria, dispositivos móveis e credenciais físicas num modelo de autenticação multifator integrado com a infraestrutura existente.
A implementação foi concluída em três meses. Entre os resultados divulgados pela HID estão maior controlo e rastreabilidade dos acessos, redução de tentativas de login não autorizadas, melhoria da experiência de utilização e reforço da conformidade.
Ler o case study →Documentação HID
ActiveCard + HID
Podemos ajudar a validar Windows, Active Directory ou Entra ID, VPN, aplicações, workstations partilhadas e fatores de autenticação para definir uma política MFA adequada à operação.